Domain 18h.de kaufen?
Wir ziehen mit dem Projekt
18h.de um.
Sind Sie am Kauf der Domain
18h.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 18h.de kaufen?
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **

Ähnliche Suchbegriffe für Sicherheitsvorfälle
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:


-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
-
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
-
Wie kann ein effektives Log-Management dabei helfen, Sicherheitsvorfälle frühzeitig zu erkennen und zu verhindern?
Ein effektives Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten aus verschiedenen Systemen und Anwendungen. Durch die Echtzeitüberwachung von Log-Daten können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden. Zudem ermöglicht ein effektives Log-Management die Identifizierung von Sicherheitslücken und die Implementierung von präventiven Maßnahmen zur Verhinderung von Sicherheitsvorfällen. **
Wie lassen sich Log-Daten effizient analysieren, um mögliche Sicherheitsvorfälle in einem Computersystem zu identifizieren?
Log-Daten können mithilfe von SIEM-Tools (Security Information and Event Management) automatisiert gesammelt und analysiert werden. Durch die Verwendung von Machine Learning und künstlicher Intelligenz können verdächtige Aktivitäten identifiziert werden. Ein regelmäßiges Monitoring und die Einrichtung von Alarmen helfen dabei, potenzielle Sicherheitsvorfälle frühzeitig zu erkennen. **
Welche Gegenmaßnahmen können ergriffen werden, um Sicherheitsvorfälle in einem Unternehmen zu verhindern oder zu bekämpfen?
1. Implementierung von Firewalls, Antivirensoftware und regelmäßigen Sicherheitsupdates, um Cyberangriffe zu verhindern. 2. Schulung der Mitarbeiter in Bezug auf sicheres Verhalten im Umgang mit sensiblen Daten und Phishing-Attacken. 3. Einrichtung eines Notfallplans und regelmäßige Sicherheitsaudits, um schnell auf Sicherheitsvorfälle reagieren zu können. **
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
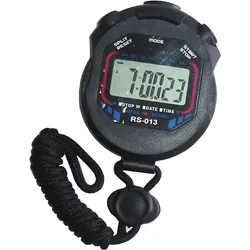
Einzeilige Stoppuhr zur ZeitmessungDie elektronische Stoppuhr B ist ein multifunktionales Gerät, das sich für Sportler, Trainer, Sportlehrer oder jeden eignet, der die Zeit mit hoher Präzision messen muss. Sie bietet eine breite Palette von Funktionen, darunter eine Uhr im Format 12/24, Stoppuhr, Alarm, Datum, kontinuierliche Messung eines festgelegten Zeitintervalls und einen Speicher für 2 Messwerte, so dass Sie die Leistung bei verschiedenen Aktivitäten verfolgen und vergleichen können. Die Stoppuhr ist in der Lage, die Zeit mit einer Genauigkeit von 1/100 Sekunde zu messen, was eine hohe Messgenauigkeit gewährleistet. Ein Energiesparmodus im Leerlauf verlängert die Batterielebensdauer, was für Benutzer, die die Stoppuhr nicht ständig benutzen, praktisch ist. Die teilweise Resistenz gegen mäßige Luftfeuchtigkeit bedeutet, dass Sie die Stoppuhr auch bei leichtem Regen oder in Umgebungen mit höherer Luftfeuchtigkeit verwenden können, aber bedenken Sie, dass sie nicht für das Eintauchen in Wasser oder die Verwendung unter sehr feuchten Bedingungen ausgelegt ist. Die Stoppuhren sind mit LR44H-Batterien ausgestattet, d. h. sie sind direkt nach dem Auspacken einsatzbereit. Das schwarze Design der Stoppuhr ist elegant und praktisch, da es zu jedem Sport- oder Freizeitoutfit passt. **Wichtige Spezifikationen:** * **Funktionen.** * **Zeitmessung** bis auf 1/100 Sekunde. * **Energiesparmodus:** Verlängert die Batterielebensdauer bei Nichtgebrauch. * Teilweise **resistent** gegen moderate Luftfeuchtigkeit. * **Batterie:** LR44H-Batterien enthalten. * **Farbe:** Schwarz. Diese Stoppuhren sind daher eine gute Wahl für diejenigen, die ein zuverlässiges, genaues und praktisches Messgerät für verschiedene Arten von Aktivitäten suchen.5,80 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Matratze Guest Zeitraum crèmeweiß, 90x17 cmMatratze Guest in weiß - Hersteller Zeitraum - Maße: Breite: 90 cm, Höhe: 17 cm - Länge: 200 cm - Verpackung: Höhe: 12 cm, Breite: 200 cm, Länge: 90 cm; Durchmesser: 0 cm; Gesamtgewicht: 10 kg - Bestellnr.: 107300 - bis 16:30 Uhr bestellt, morgen geliefert377,00 €*Versand: 26,01 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
-
Weißkohl - Dottenfelder DauerWüchsige Sorte mit gleichmäßigem Umblatt. Fester hochovaler Kopf, kurzer Innenstrunk. Sehr guter und feiner Geschmack, deshalb für Rohkost bestens geeignet. Gute Lagerfähigkeit. Liebt nährstoffreichen Boden und gute regelmäßige Wasserversorgung. TIPP: Wir empfehlen die Abdeckung mit einem Netz gegen Schädlinge. Beachten Sie die vierjährige Fruchtfolge der Kohlgewächse. Verwendung: Aussaat: Anfang März zur Pflanzung im Mai Erntezeit: Mitte September bis Ende Oktober Inhalt reicht für ca. 40 Pflanzen. Pflanzabstand: 50 x 50 cm Saatgut bitte trocken, kühl und im Dunkeln lagern! Saatgut nicht zum Verzehr geeignet.3,09 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
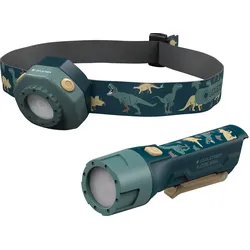
Kinderlampen-Abenteuer-Set, 18h LaufzeitKleine Entdecker wollen die Welt erkunden – genau dafür ist das Kinderlampen-Abenteuer-Set gemacht. Die Kombination aus Kidbeam4 und Kidled4R bietet für jede Situation die passende Lichtlösung – ob beim Spielen, Lesen oder auf nächtlichen Entdeckungstouren. Mit bis zu 70 Lumen und einer Laufzeit von bis zu 18 Stunden ist das Set auch technisch ideal auf Kinder abgestimmt. Sicherheitsfeatures wie automatische Abschaltung und ein geschütztes Batteriefach sorgen für eine rundum sichere Nutzung. So wird das Kinderlampen-Abenteuer-Set zum verlässlichen Begleiter für kleine und große Abenteuer – drinnen wie draußen. Achtung: Nicht für Kinder unter 36 Monaten geeignet. Benutzung unter unmittelbarer Aufsicht von Erwachsenen.33,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
-
Wie kann ein effektives Log-Management dabei helfen, Sicherheitsvorfälle frühzeitig zu erkennen und zu verhindern?
Ein effektives Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten aus verschiedenen Systemen und Anwendungen. Durch die Echtzeitüberwachung von Log-Daten können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden. Zudem ermöglicht ein effektives Log-Management die Identifizierung von Sicherheitslücken und die Implementierung von präventiven Maßnahmen zur Verhinderung von Sicherheitsvorfällen. **
-
Wie lassen sich Log-Daten effizient analysieren, um mögliche Sicherheitsvorfälle in einem Computersystem zu identifizieren?
Log-Daten können mithilfe von SIEM-Tools (Security Information and Event Management) automatisiert gesammelt und analysiert werden. Durch die Verwendung von Machine Learning und künstlicher Intelligenz können verdächtige Aktivitäten identifiziert werden. Ein regelmäßiges Monitoring und die Einrichtung von Alarmen helfen dabei, potenzielle Sicherheitsvorfälle frühzeitig zu erkennen. **
-
Welche Gegenmaßnahmen können ergriffen werden, um Sicherheitsvorfälle in einem Unternehmen zu verhindern oder zu bekämpfen?
1. Implementierung von Firewalls, Antivirensoftware und regelmäßigen Sicherheitsupdates, um Cyberangriffe zu verhindern. 2. Schulung der Mitarbeiter in Bezug auf sicheres Verhalten im Umgang mit sensiblen Daten und Phishing-Attacken. 3. Einrichtung eines Notfallplans und regelmäßige Sicherheitsaudits, um schnell auf Sicherheitsvorfälle reagieren zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.